
Sicher, dass es eine gute Idee ist, das so ins Internet zu stellen?
Die obige Frage stelle ich mir immer wieder aufs Neue, wenn ich unfreiwillig auf ein Problem einer im Internet frei verfügbaren Anwendung stoße. Aktiv suche ich eigentlich nicht nach solchen Anwendungen. Ich stoße eher durch Zufall darauf. So auch diesmal. Eigentlich wollte ich für einen Urlaub schauen, was man denn so aus der Region als Geschenk mitnehmen könnte. Nun ja, Baden, Schwarzwald, Rothaus 🔗 sind da als Badische Staatsbrauerei mit angeschlossener Merchandise-Abteilung eine naheliegende Idee. Und so kam es, dass ich mich auf der Webseite des Rothaus-Online-Shops wiederfand.
Zwei Dinge sind mir dabei aufgefallen:
- Ja, ich bin Badener, aber bei den Lieferkosten 🔗 kommt bei mir der innere Schwabe durch. 150 € für versandkostenfrei ist ein Unding.
- Wo ist das Cookie-Banner?
Wo ist das Cookie-Banner?
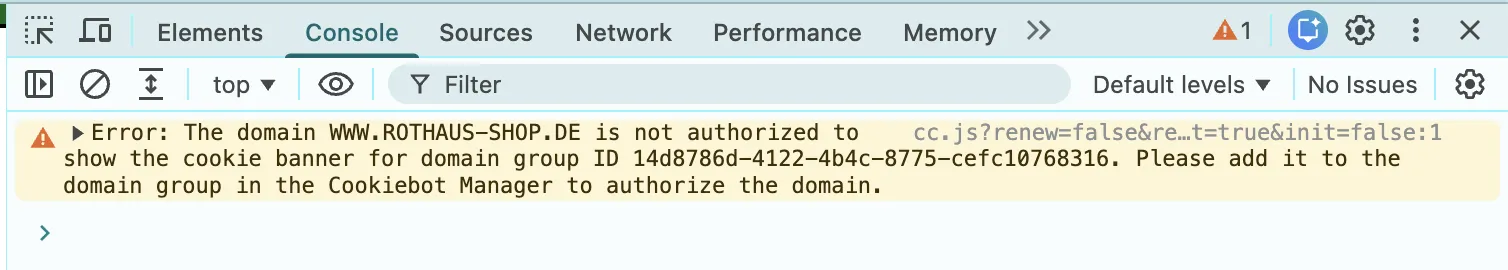
Eine Webseite aufrufen und kein Cookie-Banner, das einen erst mal stört und weggeklickt werden will? Welch seltenes Erlebnis heutzutage. Es kann natürlich sein, dass nur technisch notwendige Cookies verwendet werden. Dann ist auch kein Cookie-Banner notwendig, um die optionalen Cookies abzulehnen. Nicht unmöglich. Bei einem Unternehmen und dazu noch in einem Online-Shop eher Wunschdenken. Ein Reflex meinerseits ist hier, sich über die DevTools des Browsers anzuschauen, ob da irgendein Fehler vorliegt. Und ja, das, was auf der Konsole erschien, war offensichtlich ein Fehler.
Als Text:
cc.js?renew=false&referer=www.rothaus-shop.de&dnt=true&init=false:1
Error: The domain WWW.ROTHAUS-SHOP.DE is not authorized to show the cookie banner for domain group ID 14d8786d-4122-4b4c-8775-cefc10768316. Please add it to the domain group in the Cookiebot Manager to authorize the domain.Ein Klick und schon konnte ich sehen, woher die Meldung kam.
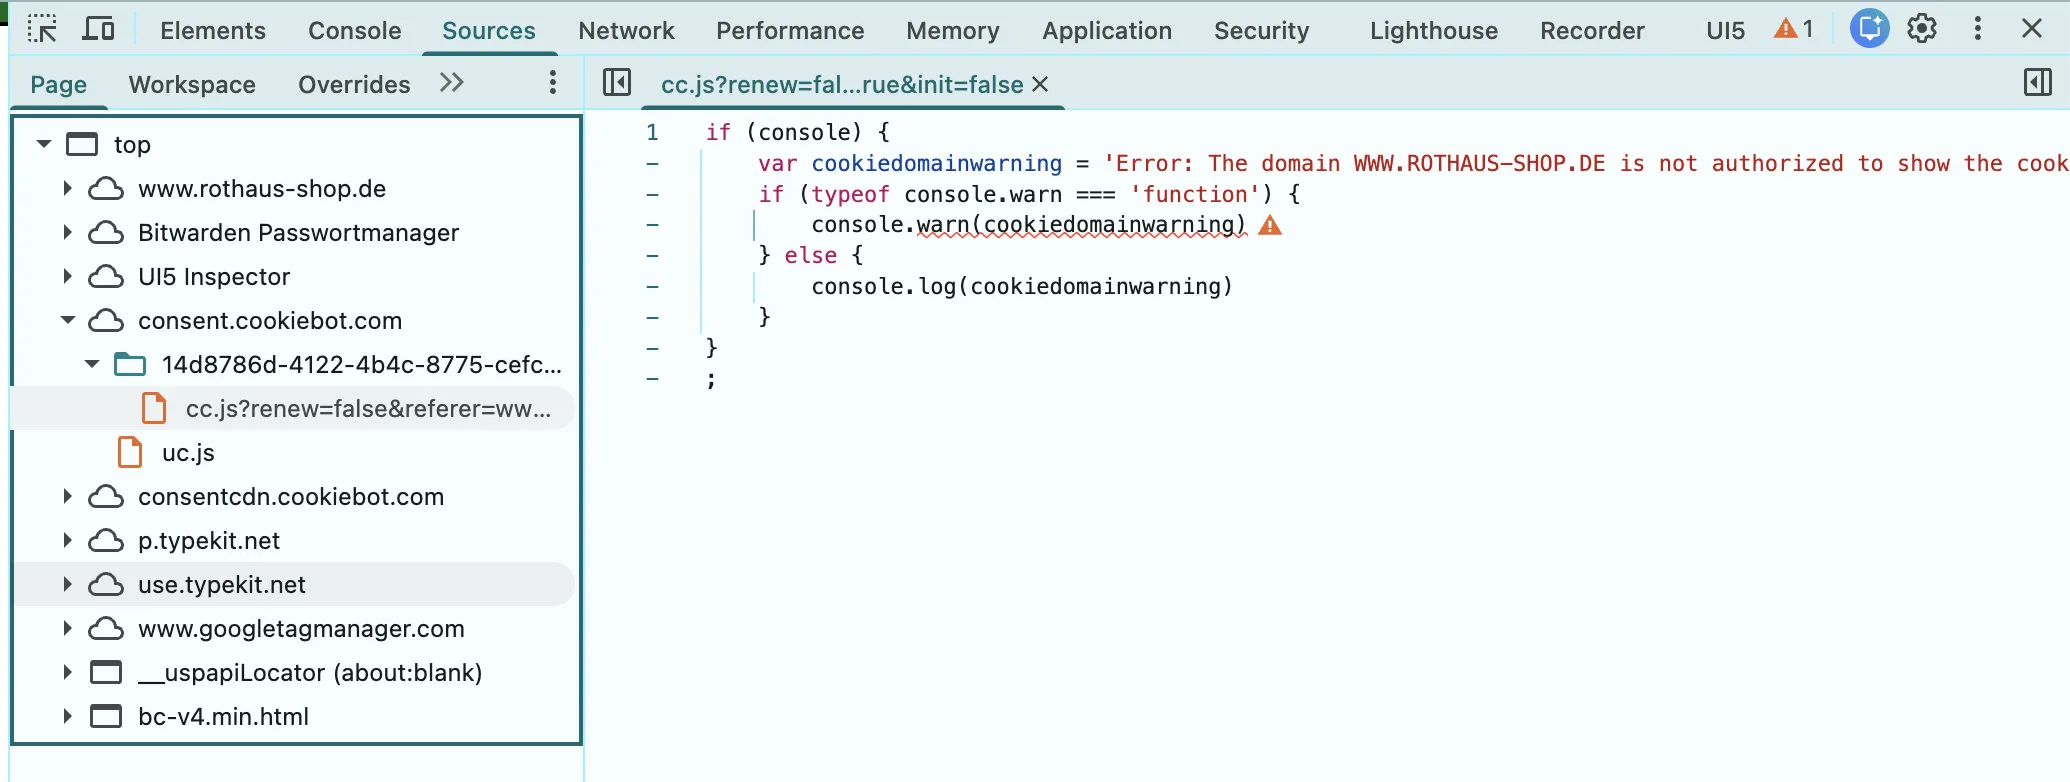
Cookiebot 🔗 ist ein Tool, mit dem man die Cookies seiner Webseite DSGVO-konform einstellen kann. Das war auf rothaus-shop.de nicht mehr der Fall.
- Kurz: eine Fehlkonfiguration.
- Ergebnis: die Webseite war meiner Meinung nach nicht DSGVO-konform.
Wie so oft bei solchen Fällen denke – hoffe – ich, dass das Problem schon bekannt ist und man es mit der notwendigen Prio angeht. Nachdem ein paar Wochen vergangen waren und das Problem noch immer vorhanden war und ich damit auch kein DSGVO-konformes Cookie-Banner bei Besuch der Webseite angezeigt bekam (ja, auch bei anonymem Zugriff, das Setzen von 3rd-Party-Cookies nicht geblockt, ausprobiert auch auf Windows, Mac, Edge, Chrome, Safari), schaute ich mir das etwas genauer an.
DSGVO-Verstoß Teil 1
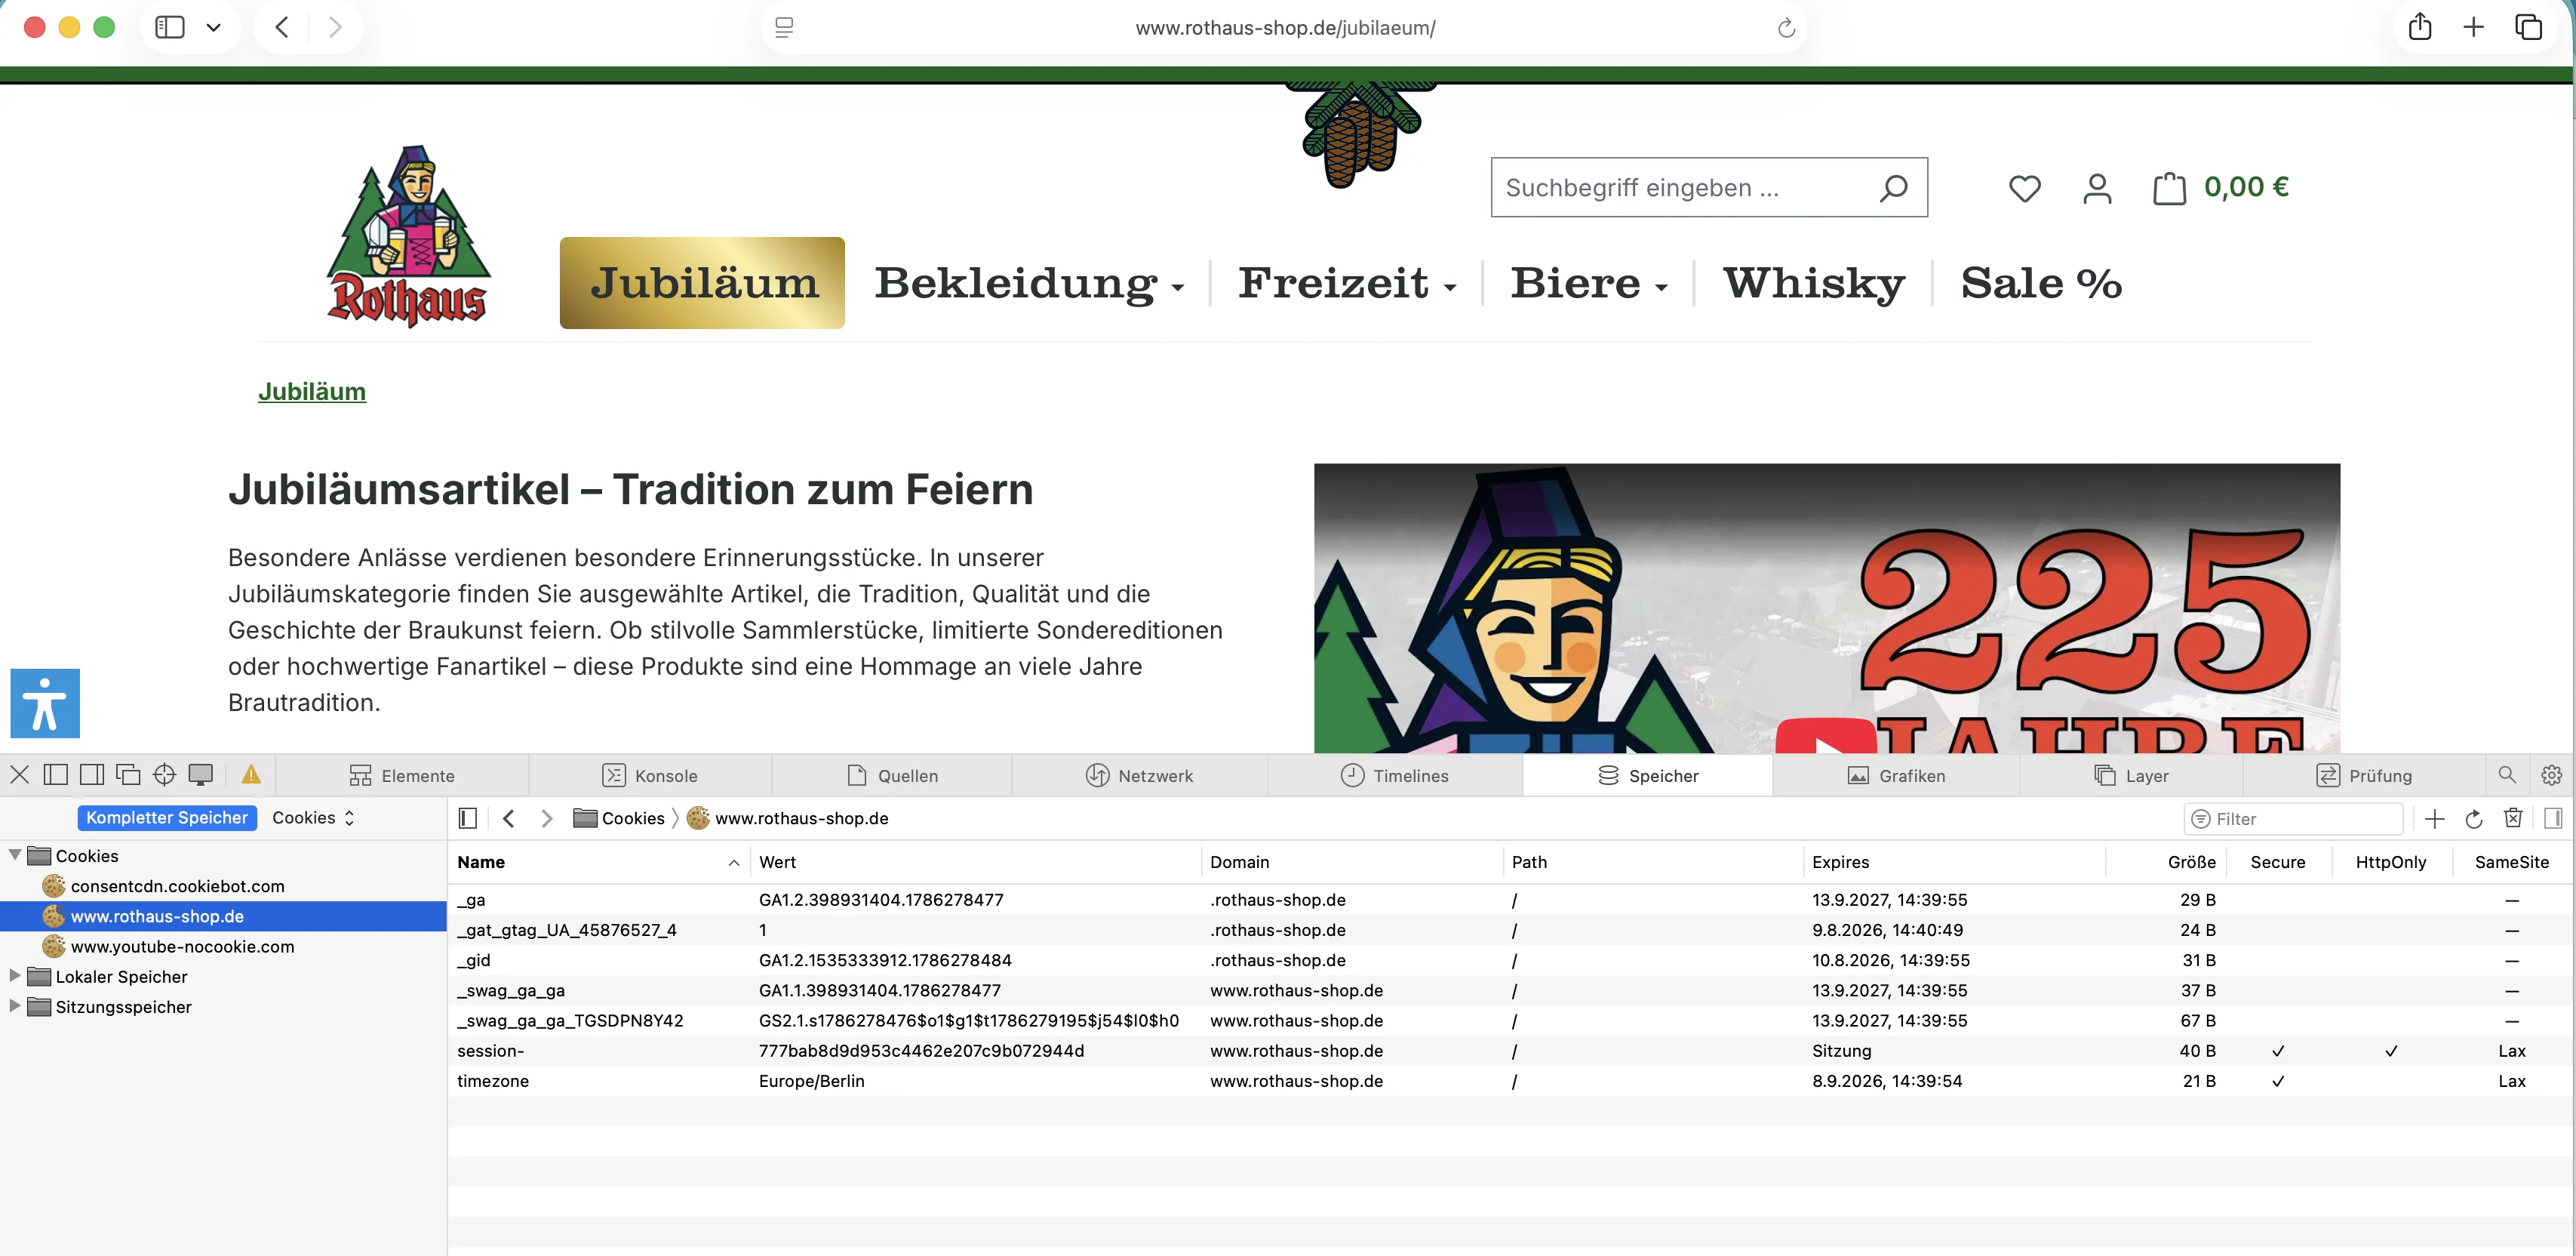
Es wurden Cookies gesetzt: _ga-Cookies. Nun, _ga ist Google Analytics. Das sind definitiv keine technisch notwendigen Cookies. Wo kommen die GA-Aufrufe und Cookies her? Im Quellcode der Shop-Seite stand folgendes Coding:
(() => {
// Always set a default consent for consent mode v2
gtag('consent', 'default', {
'ad_user_data': 'granted',
'ad_storage': 'granted',
'ad_personalization': 'granted',
'analytics_storage': 'granted'
});
})();Das Coding bewirkt, dass, wenn jemand die Seite aufruft, die Tracking-Cookies gesetzt werden. Es wird noch nicht mal gefragt, ob man seine Zustimmung gibt, denn es wird gar nicht auf die Zustimmung gewartet. Das Feature für den Cookiebot ist ja falsch konfiguriert. Das JS-Coding deutet auf die Verwendung von Google Analytics 4 und Google Consent Mode v2 hin. Die standardmäßig eingestellte Zustimmung des Anwenders ist auf granted gesetzt. Das ist suboptimal. Da hilft auch kein Cookie-Banner mehr – selbst wenn es funktioniert hätte. Bei Besuch der Webseite hat man Google Analytics so eingebunden, dass es davon ausging, dass der Anwender der Datenerhebung durch GA zugestimmt hat.
Den JavaScript-Code habe ich dann mal Google’s KI zur Bewertung gegeben. Wen kann man besser solche Themen fragen als das Unternehmen selbst das hinter GA steht? Die Antwort ist eindeutig.
- Sofortige Ausführung
- Standard-Einwilligung
- Für Tracking und Werbung wird sofort die Erlaubnis erteilt, Cookies zu setzen und personenbezogene Daten zu verarbeiten.
- Datenschutz-Risiko in Europa: Konfiguration nicht DSGVO-konform. Solange ein Besucher noch nicht aktiv über ein Cookie-Banner zugestimmt hat, müssen diese Werte auf denied stehen.
- Sobald der Nutzer im Cookie-Banner eine Auswahl trifft, muss ein zweiter Befehl den Status entsprechend anpassen.
- Für eine rechtssichere Basis-Konfiguration in Deutschland und der EU wird der Standardstatus zunächst auf denied gesetzt
Hier die ausführliche Bewertung des Codes durch Google:
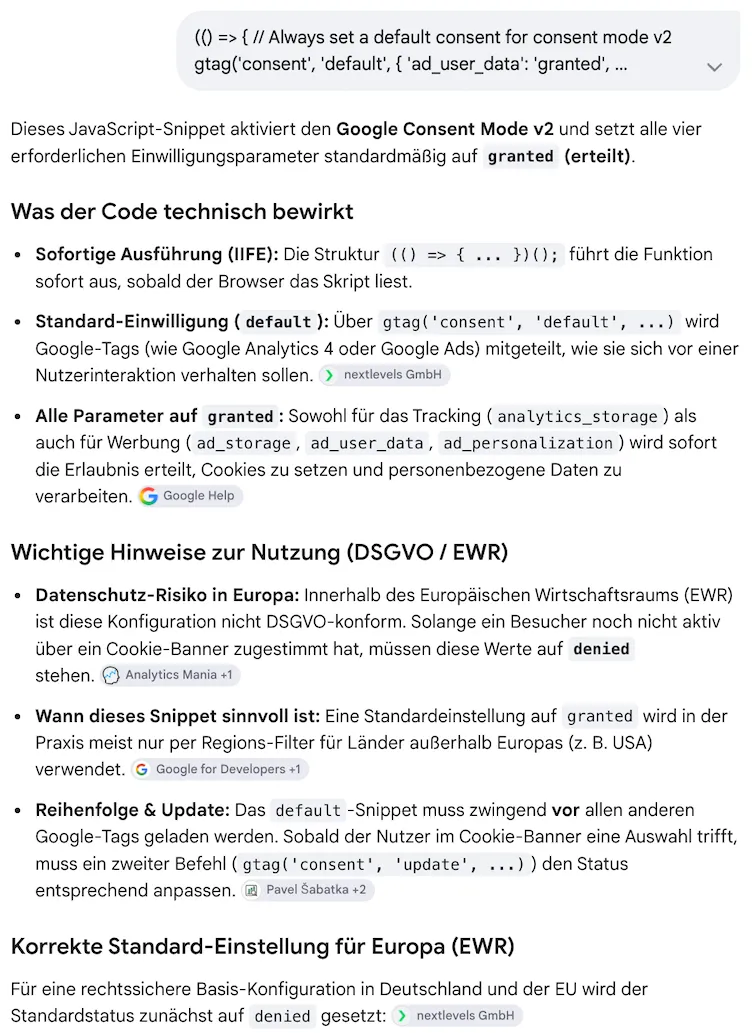
Die Referenzen passen und soweit deckt sich das auch mit dem, was ich über Cookies und DSGVO weiß.
Ich habe auch mal Cookiebot gefragt wie es denn aussieht. Das Fazit: sieht gut aus. Aber nur wenn vorher das Einverständnis zum Setzen der Cookies eingeholt wurde. Also, genau das was nicht passierte.
- Kurz: Das sieht nicht gut aus.
DSGVO-Verstoß Teil 2
Wenn man die Zustimmung schon nicht beim initialen Besuch der Webseite setzen kann (§ 25 Abs. 1 TDDDG 🔗), dann halt über den vom Gesetzgeber vorgesehenen Weg, die Zustimmung nachträglich zu ändern (Art. 7 Abs. 3 DSGVO 🔗). Einen Link, um die Cookie-Einstellungen zu ändern, fand ich unter der Datenschutzerklärung 🔗. Nur: ein Link ohne Funktion. Die Änderung der Einwilligung war nicht möglich. Weder beim initialen Aufruf der Seite noch nachträglich. Auch im Abschnitt zu Google Analytics ist ein Link, um die Einwilligung zu ändern, und auch hier: ohne Funktion.
Im Grunde wurde hier an den Link der Seite Datenschutzerklärung (/datenschutzerklaerung) nur ein # angehängt: /datenschutzerklaerung#. Mehr passierte nicht. Hier ein Video dazu:
Kurz: DSGVO-Verstoß
Ich frage mich ja, wie viele Personen auf der Shop-Webseite waren und von denen die Google-Analytics-Daten gespeichert wurden, ohne dass man die Gelegenheit hatte, gemäß DSGVO davon Abstand zu nehmen.
Meldung Teil 1
Nun denn. Ich mache dann hier das, was ich immer tue: eine E-Mail an den Datenschutz schreiben.
- Datum E-Mail: 9. August 2026.
- Antwort: 2. September 2026.
Lösung Teil 1
Nach 24 Tagen bekam ich eine Antwort. Der Inhalt war kurz und bündig (ich zitiere in voller Länge):
Sehr geehrter Herr Hofmann,
vielen Dank für Ihre Nachricht und den Hinweis.
Wir haben die entsprechenden Anpassungen vorgenommen.
Mit herzlichen Grüßen vom HochschwarzwaldSuper, Problem gelöst, nicht wahr?
DSGVO-Verstoß Teil 3
Danach rief ich die Webseite des Rothaus-Shops auf. Kein Cookie-Banner. In der Konsole war der Fehler weg, aber trotzdem wurde kein Cookie-Banner angezeigt. Vielleicht wurde ja Google Analytics entfernt? Also den Quellcode der Seite geöffnet. GA war noch da. Jetzt aber mit anderem Coding.
<script>
window.gtagActive = true;
window.gtagURL = 'https://www.googletagmanager.com/gtag/js?id=G-TGSDPN8Y42';
window.controllerName = 'navigation';
window.actionName = 'home';
window.activeRoute = 'frontend.home.page';
window.trackOrders = '1';
window.trackOffcanvasCart = '';
window.gtagTrackingId = 'G-TGSDPN8Y42';
window.dataLayer = window.dataLayer || [];
window.gtagConfig = {
'anonymize_ip': '1',
'cookie_domain': 'none',
'cookie_prefix': '_swag_ga',
};
function gtag() { dataLayer.push(arguments); }
</script>Webseite aufgerufen, und siehe da: Google Analytics Cookies wurden gesetzt.
Auch hier habe ich wieder Google gefragt, ob das Coding so DSGVO-konform ist. Die Antwort war kurz und knapp:
Nein, dieser Code ist ohne vorherige Einwilligung des Nutzers nicht DSGVO- und TDDDG-konform.
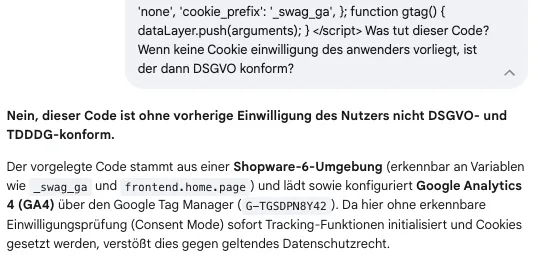
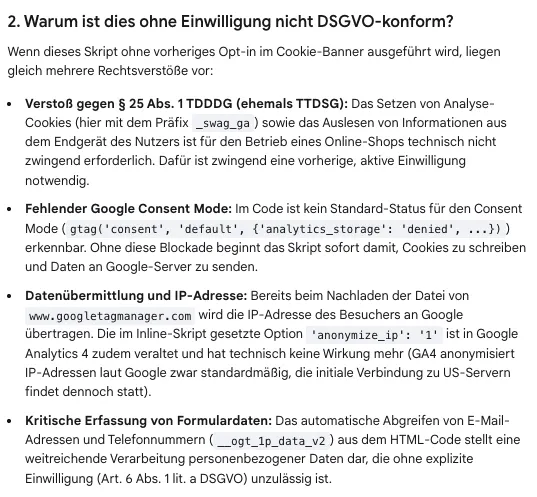
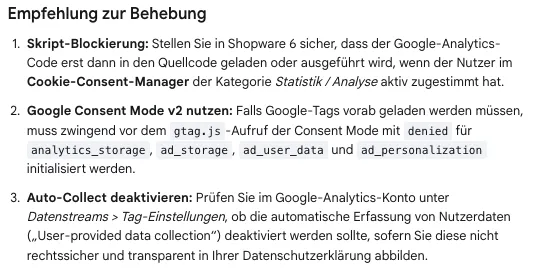
Man hat also den Konsolenfehler behoben und das Tracking auf eine neue Version umgestellt. Die ganzen Grundprobleme jedoch hat man ignoriert. Der Anwender hatte immer noch keine Möglichkeit, seine Zustimmung zum Tracking zu geben. Interessant ist ja, dass die KI selbst eine To-do-Liste gibt, die man „einfach“ nur durchgehen müsste:
- Skript-Blockierung
- Google Consent Mode v2 nutzen
- Auto-Collect deaktivieren
Das Grundproblem, das man Cookies setzt und Daten analysiert, ohne dem Anwender die Möglichkeit zu geben, entweder dem zuzustimmen oder nachträglich die Zustimmung zu ändern, bestand immer noch. Denn ja: auch auf der Datenschutzerklärungsseite funktionierte immer noch nicht die essenzielle Funktion, die Zustimmung zu bearbeiten.
Das war der Stand am 2. September.
Meldung Teil 2
Die Datenschutzerklärungsseite des Rothaus-Shops beinhaltet den Hinweis, dass man sich auch an die Aufsichtsbehörde wenden kann. Für Baden-Württemberg ist dies der Landesbeauftragte für den Datenschutz und die Informationsfreiheit. Also habe ich die Situation über das Online-Formular gemeldet (13. September). Keine Ahnung, ob die Meldung jemals von jemandem bearbeitet wurde.
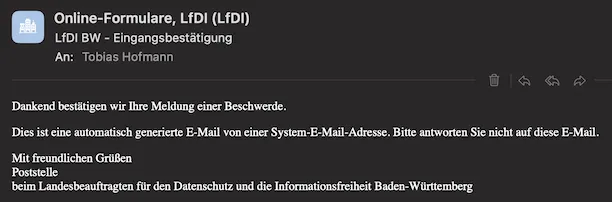
Vom Prinzip her ist die Meldeoption zum LFDI wie ein schwarzes Loch aufgebaut. Ist nicht so als würde man eine Ticket-Nummer bekommen, mit der man den Status transparent einsehen könnte. Man sendet die Informationen hin und dann war es das. Man wird bei Rückfragen kontaktiert. Bis dahin: tun Sie nichts. Wir melden uns. Wir rufen Sie an, nicht Sie uns. Also fragt mich nicht was mit meinen Informationen passierte.
Lösung Teil 2
Aus Spaß rief ich immer wieder mal die Seite auf, um zu sehen, ob man denn das Problem auch mal lösen würde. Während des DSAG-Jahreskongresses war es dann so weit. Am Morgen des 8. Oktobers 2026 öffnete ich die Seite und … ein Cookie-Banner öffnete sich.
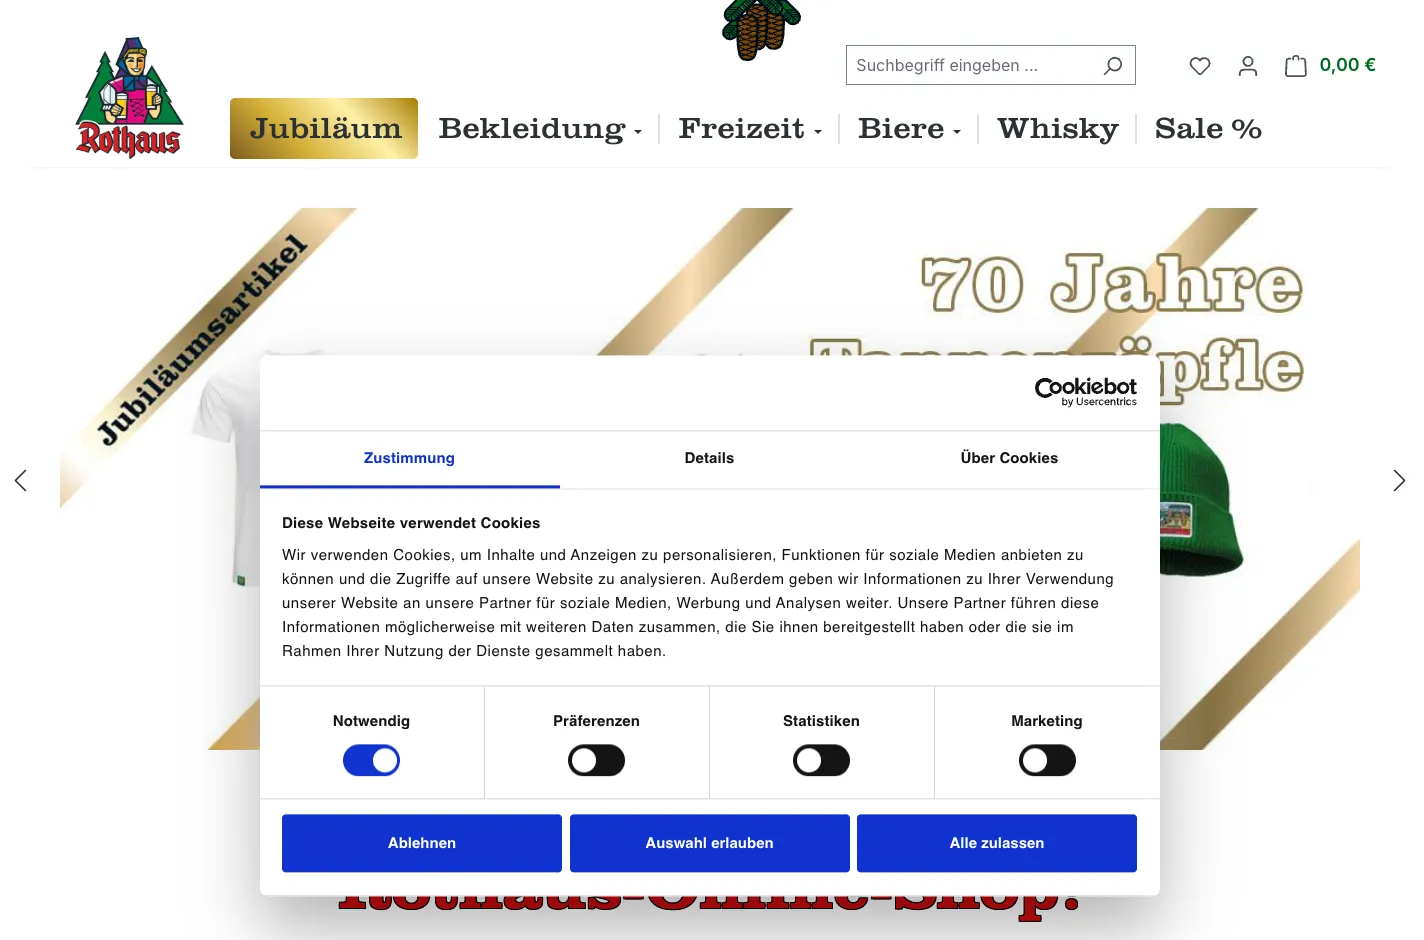
Hier wird dann auch transparent dargestellt, dass die Google-Analytics-Cookies nicht technisch notwendig sind, sondern in den Bereich Statistik gehören, ergo: optional.
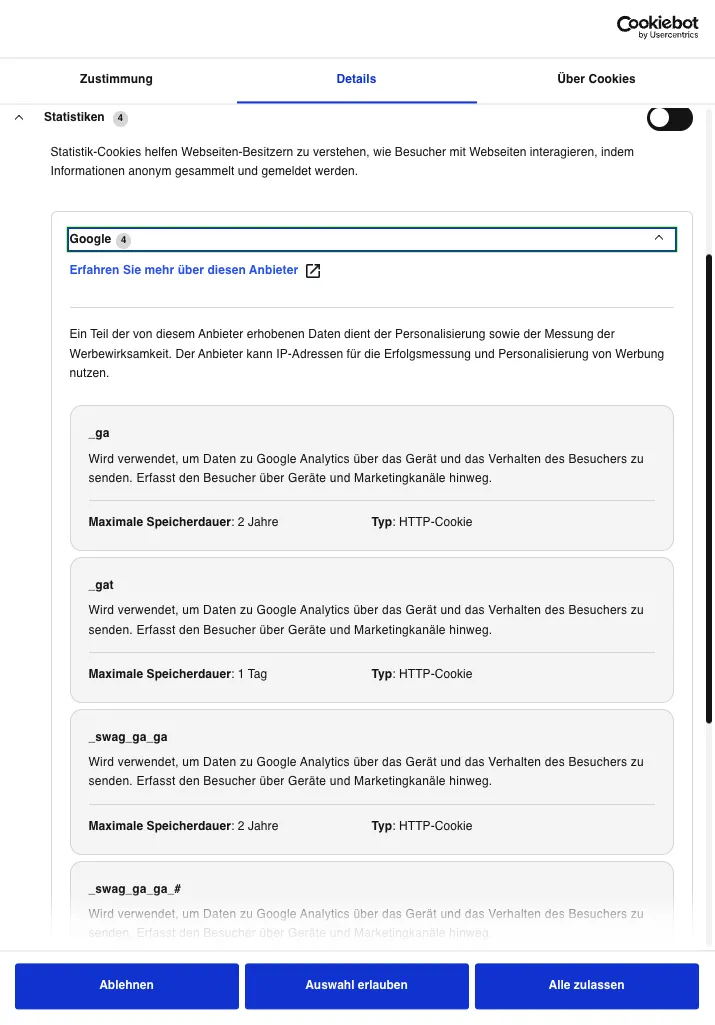
Irgendwann Anfang Oktober wurde das Problem gelöst. Knapp 2 Monate nach meiner E-Mail. Auf eine E-Mail mit der Information, dass endlich auch die vorgeschriebene Einwilligung abgefragt wird, warte ich noch heute.
DSGVO-Verstoß Teil 4
Damit wäre doch jetzt alles geklärt, oder? Erinnert sich noch jemand an die vom Gesetzgeber vorgesehene Option, die Cookie-Einwilligung nachträglich zu ändern? Ist auf der Seite für die Datenschutzerklärung ja möglich. Der Link sollte doch jetzt funktionieren, oder?
Ratet mal.
https://www.rothaus-shop.de/datenschutzerklaerung 🔗
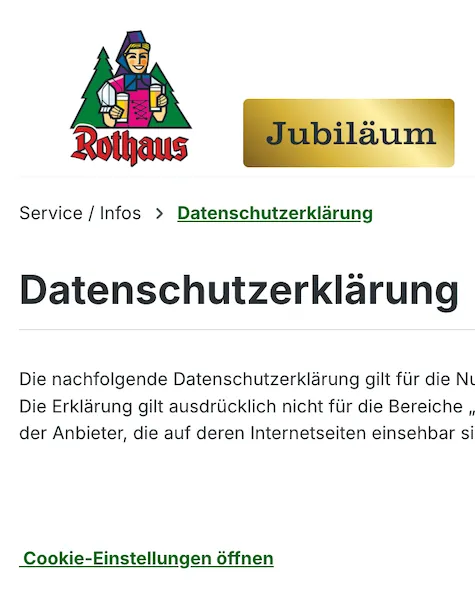
Klick auf den Link Cookie-Einstellungen öffnen
https://www.rothaus-shop.de/datenschutzerklaerung# 🔗
Ja, geht immer noch nicht (13. November 2026). Deswegen denke ich auch, dass der Landesbeauftragte für den Datenschutz und die Informationsfreiheit Baden-Württembergs nicht aktiv wurde. Ansonsten wäre diese wichtige Funktion ja gelöst. Ich kann es ja verstehen. Nichts ist so gut für das öffentliche Image als gegen Microsoft Tools vorzugehen. So ein Tool kennt jeder, evtl. sogar von der Arbeit, da hält sich die Sympathie in Grenzen. Kurz: kennt jeder, darunter kann sich jeder was vorstellen. Dass ein staatliches Unternehmen personenbezogene Daten ohne Einwilligung möglicherweise in die USA sendet: Das ist zu abstrakt.
Ansonsten: warum öffnen sich denn die Cookie-Einstellungen auf der Datenschutzerklärungsseite nicht? Es kann manchmal so einfach sein: Der Link macht halt nichts.
<p><a href="#"><strong> Cookie-Einstellungen öffnen</strong></a></p>Ein Link auf nichts. Also, so betrachtet: der Link macht genau das, wofür er programmiert wurde. Ein # ans Ende der Seiten-URL setzen.
Das wird übrigens richtig dämlich für den Leser der Datenschutzerklärung. Denn weiter unten, im Abschnitt Google Analytics wird explizit nochmals auf die Option des Opt-Outs hingewiesen.
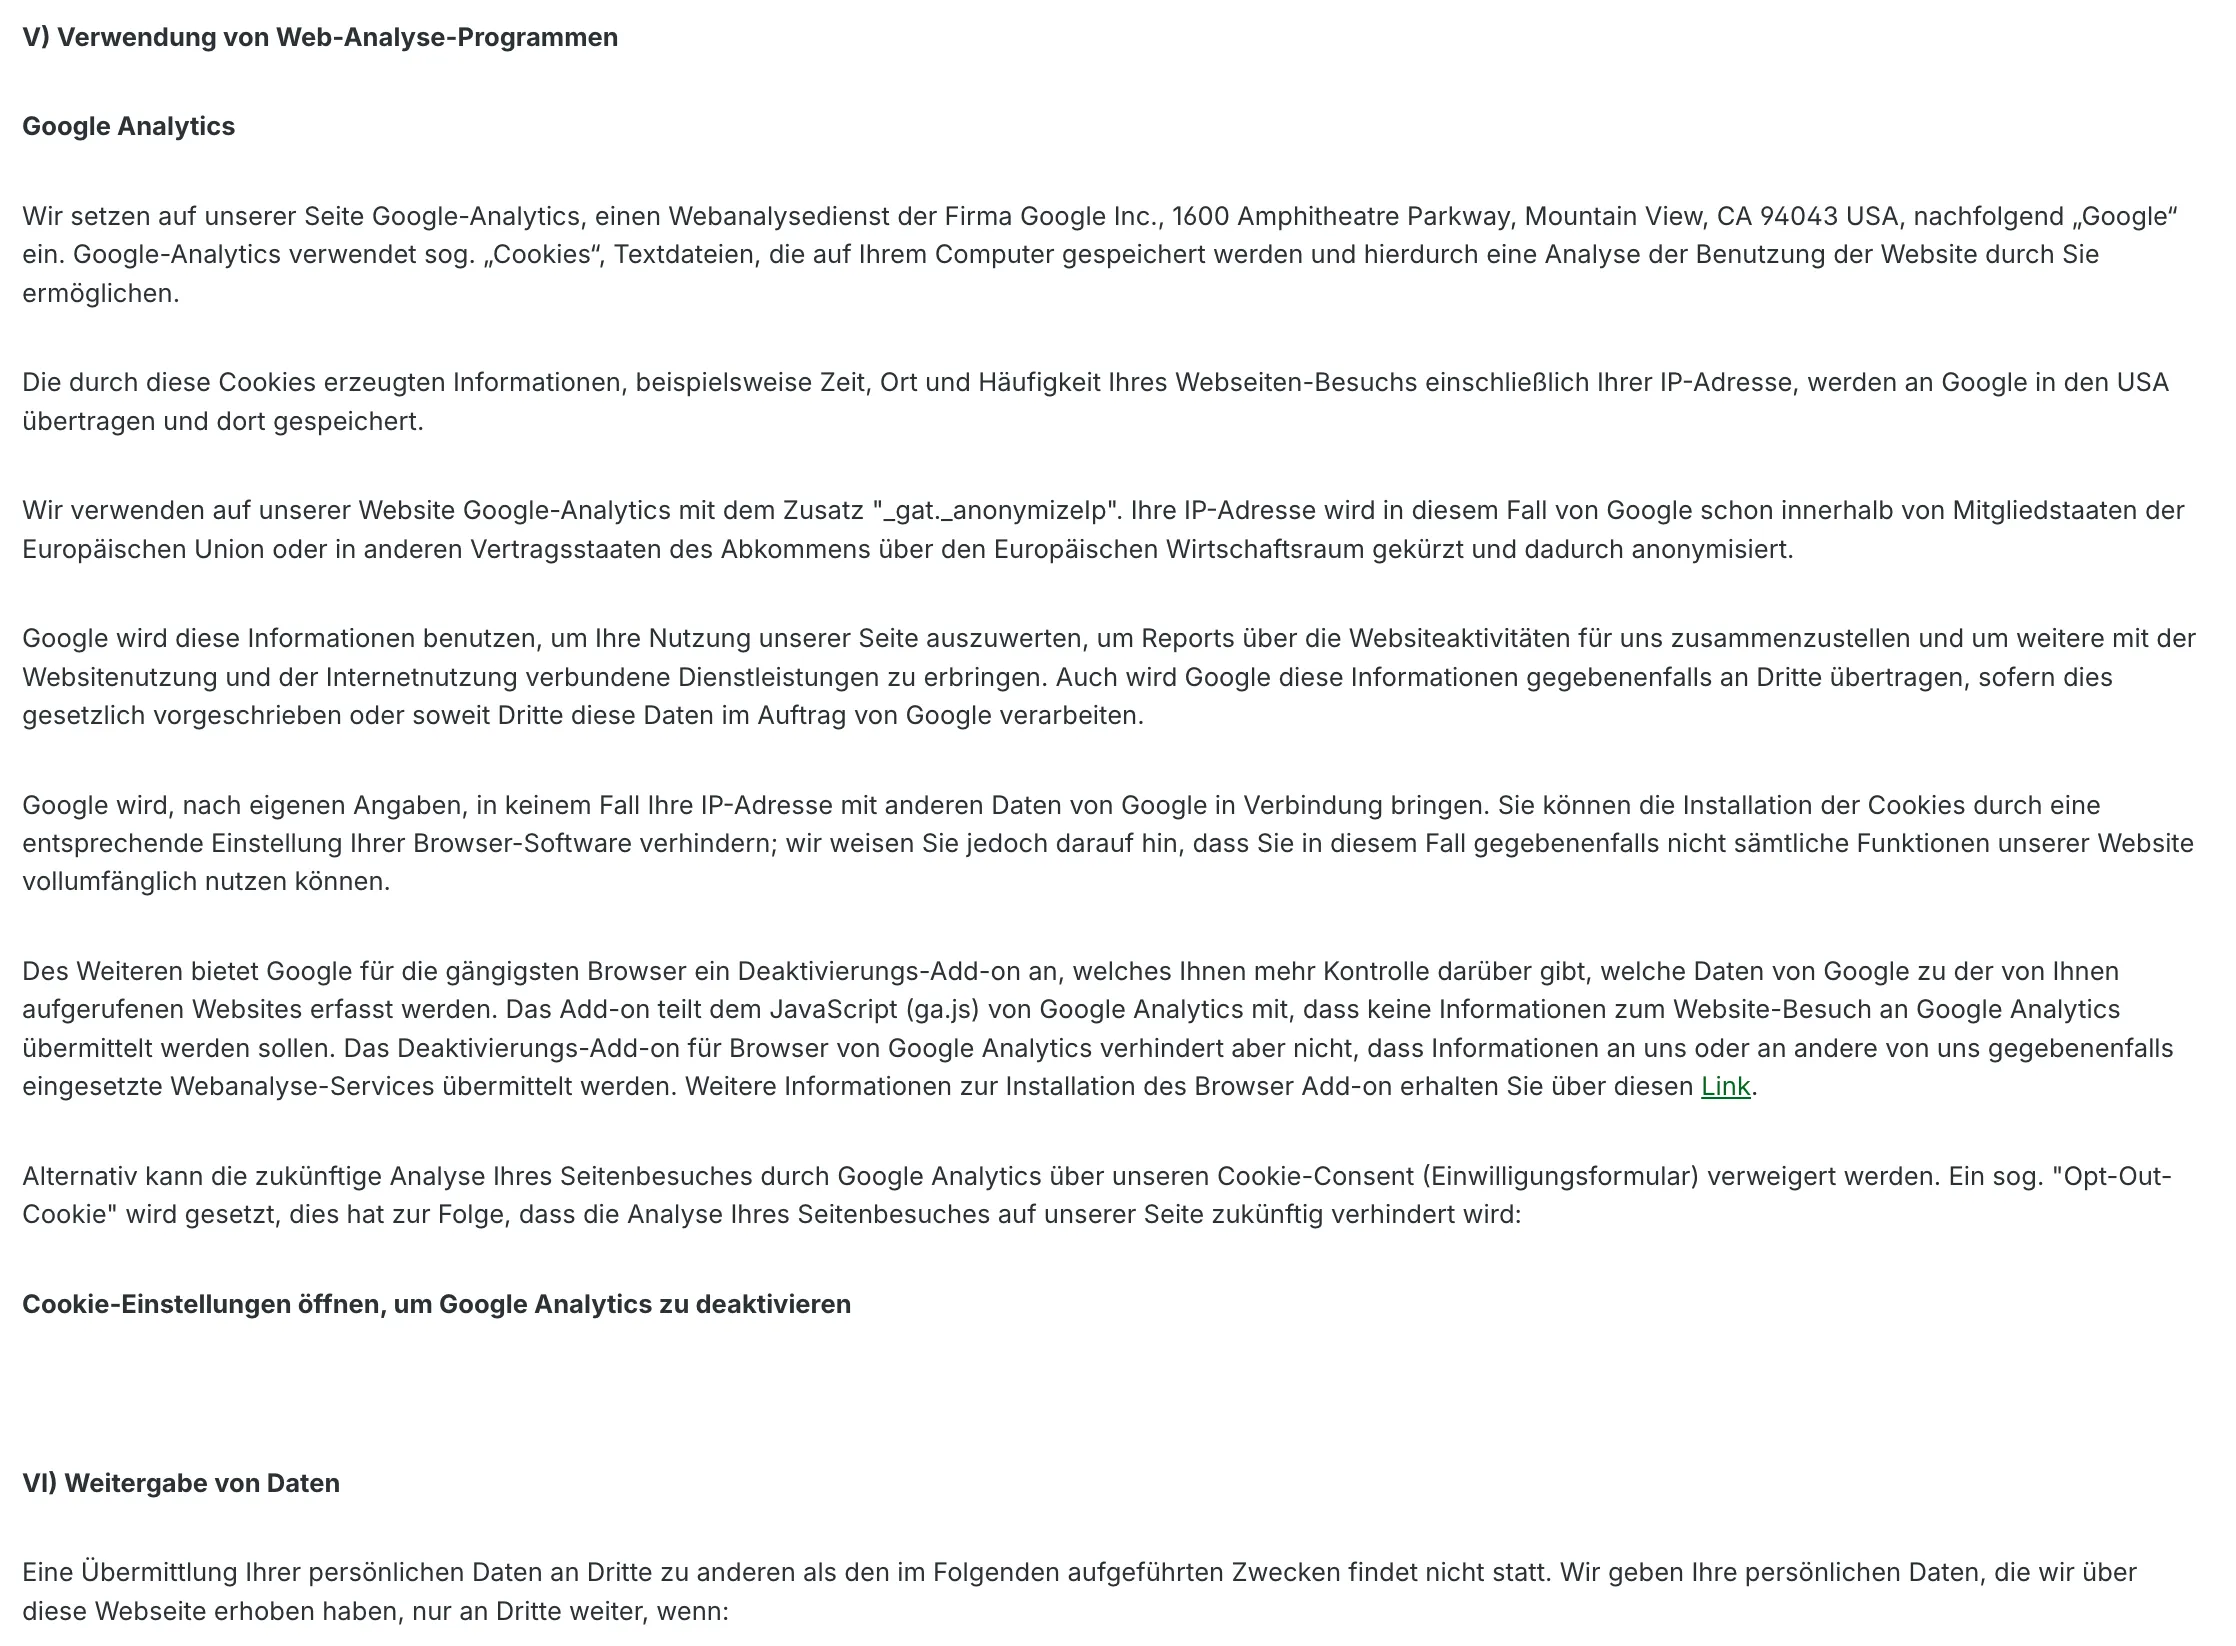
Die Textstelle die zur Abwahl von GA informiert:
Alternativ kann die zukünftige Analyse Ihres Seitenbesuches durch Google Analytics über unseren Cookie-Consent (Einwilligungsformular) verweigert werden. Ein sog. "Opt-Out-Cookie" wird gesetzt, dies hat zur Folge, dass die Analyse Ihres Seitenbesuches auf unserer Seite zukünftig verhindert wird:
Cookie-Einstellungen öffnen, um Google Analytics zu deaktivierenAber auch hier: ein Link der nichts tut:
<p><a><strong>Cookie-Einstellungen öffnen, um Google Analytics zu deaktivieren</strong></a></p>Den Code muss man durch etwas Sinnvolles ersetzen.
<a href="javascript:Cookiebot.renew()"><strong>Cookie-Einstellungen öffnen</strong></a>Und schon öffnet sich das Cookie Fenster und man kann seine Zustimmung ändern. Oder, naja, würde sich öffnen. Das muss halt jemand tun der für die Rothaus-Shop-Seite verantwortlich ist.
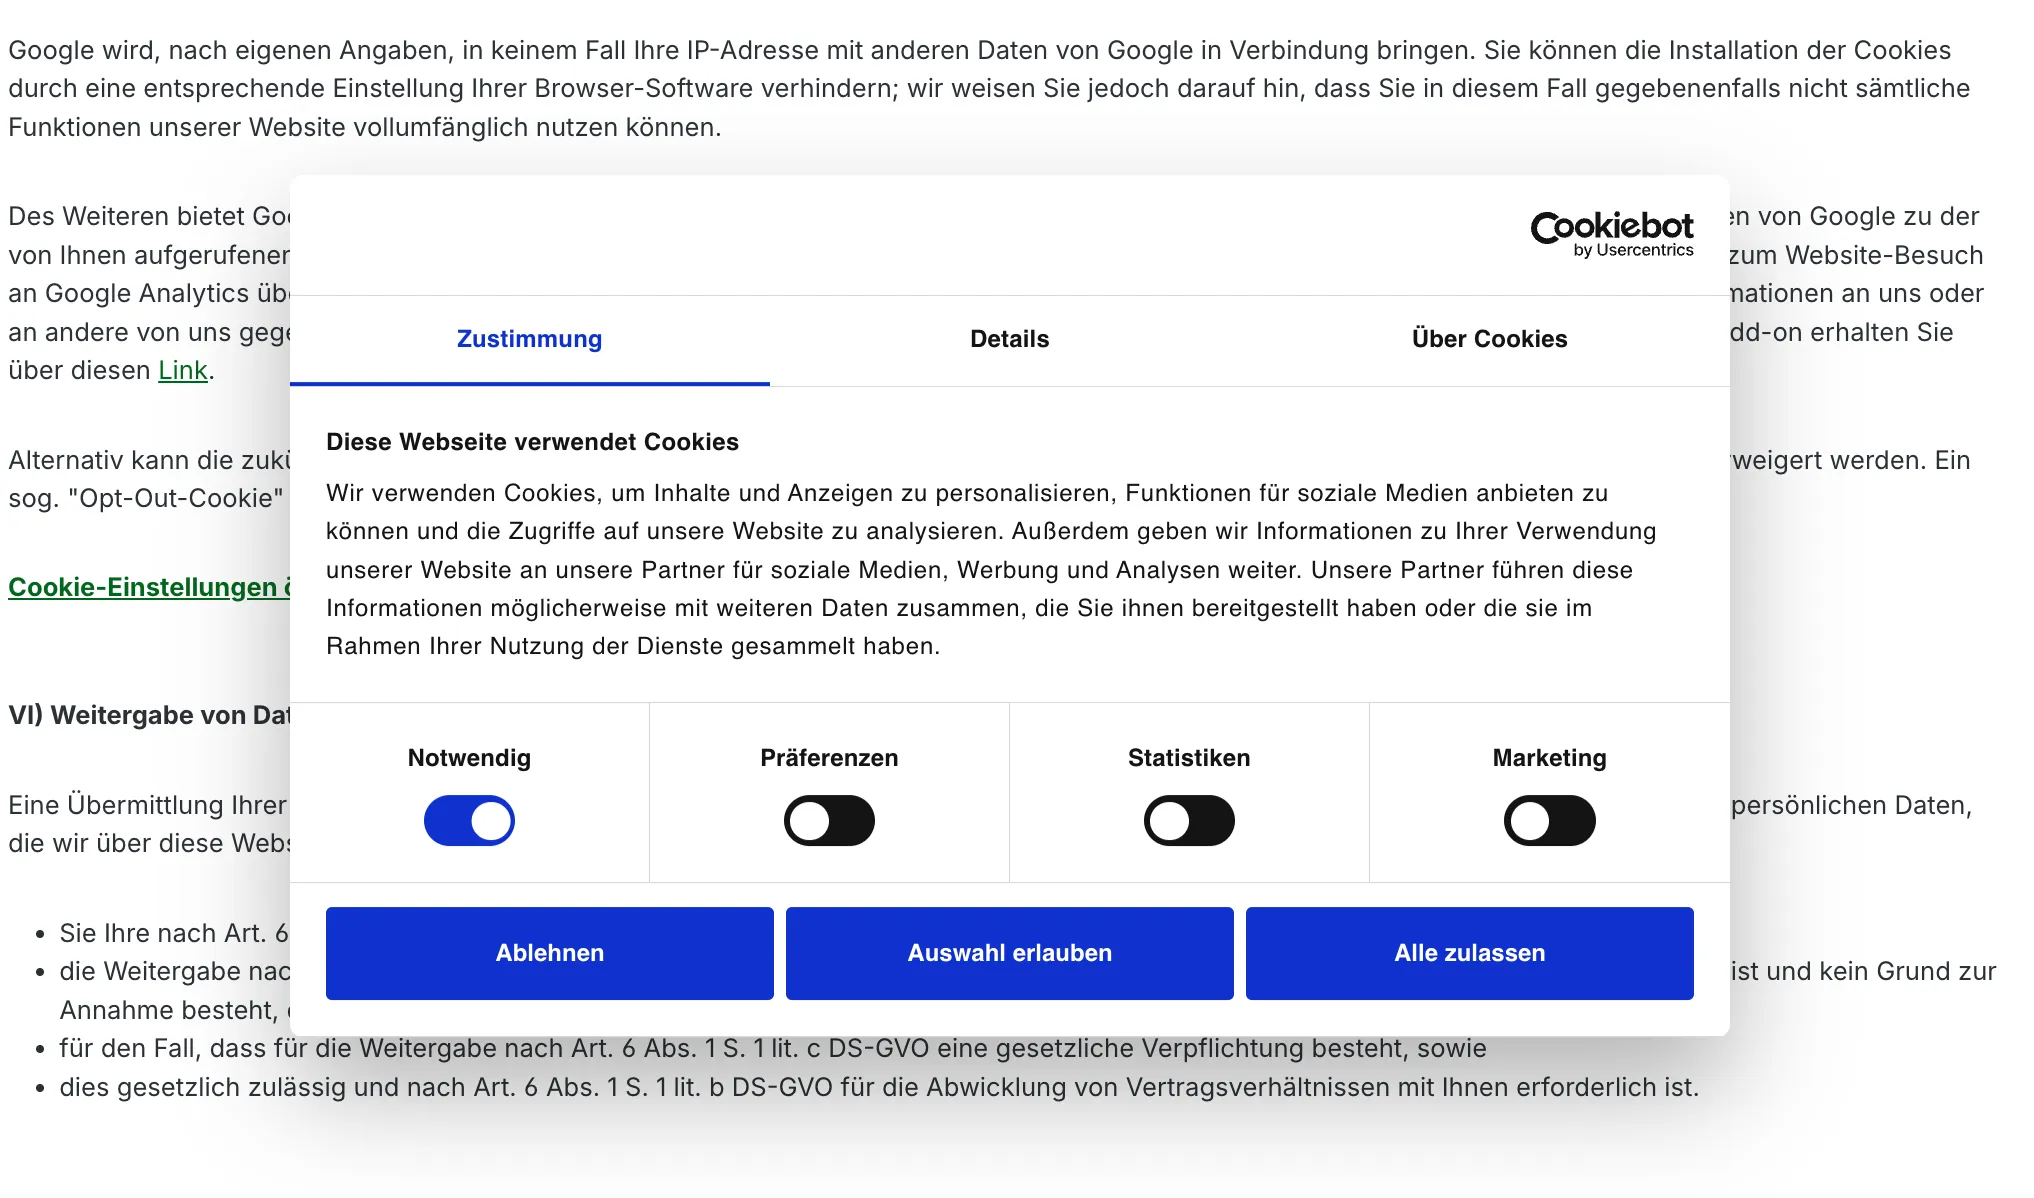
Btw: Der Text zu Google Analytics in der Datenschutzerklärung ist veraltet. ga.js wird nicht mehr verwendet, man hat auf Google Analytics 4 umgestellt. Der Cookie
_gat._anonymizeIpwird nicht verwendet. Der Ansprechpartner wäre Google Irland. Es findet kein Opt-out statt, sondern ein Opt-in. Ein expliziter Hinweis auf §25 Abs. 1 TDDDG 🔗 und Art. 6 Abs. 1 DSGVO 🔗 wäre in diesem Abschnitt hilfreich.
Alternative: rothaus.de
Und wer jetzt denkt: Das betraf doch bestimmt nicht nur den Rothaus-Shop, sondern auch andere Webseiten? Nein. Auf der Rothaus-Homepage 🔗 funktionierte das Cookie-Banner bei jedem meiner Besuche einwandfrei. Der Thematik ist man sich also durchaus bewusst. Und kann die geforderten Maßnahmen auch umsetzen.
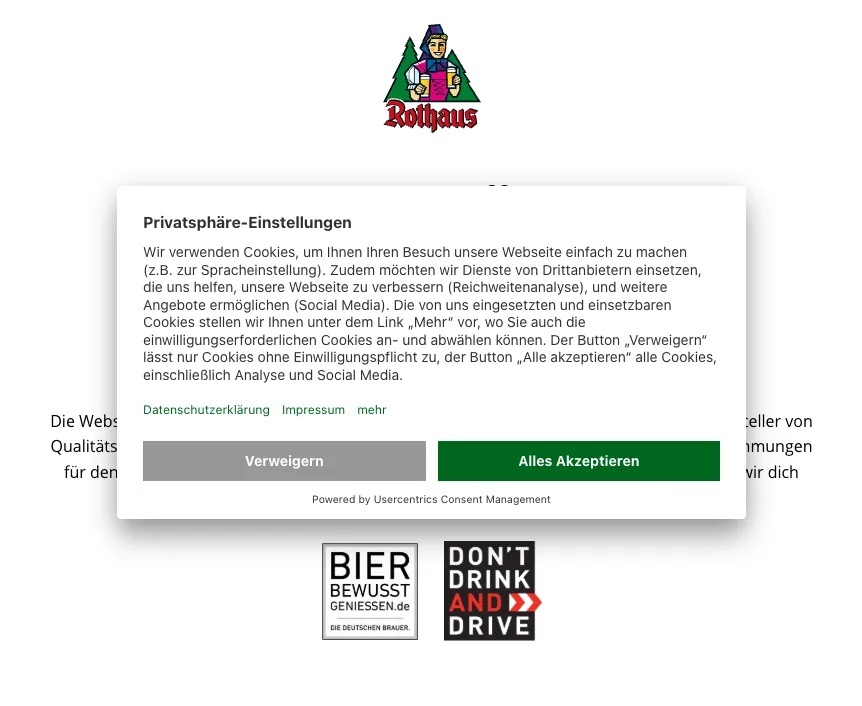
Warum das auf der Shop-Seite nicht geht? Vor allem, da man dort ja ein Shop-Tool verwendet, also ein 3rd-Party-Tool. Oder hat Shopware an sich ein Problem mit der Umsetzung der DSGVO? Das wäre eine Überraschung. Damit gehe ich einfach mal davon aus, dass hier ein simpler Konfigurationsfehler vorlag.
Cookie-Banner
Ein gewisses G’schmäckle hat die Sache schon. Die DSGVO und die Cookie-Banner-Flut, die sie nach sich zog, stammen von Politikern. Die Rothaus-Brauerei gehört zu 100 % dem Land Baden-Württemberg, und dort haben sich Politiker immer wieder die Klinke in die Hand gegeben. Den Ruf als Ort, an dem die Politik Parteikollegen unterbringt 🔗 (im verlinkten Artikel: “Versorgungsposten für aussortierte Politiker”), muss man sich erst einmal erarbeiten. Und auch heute sitzen im Aufsichtsrat bestimmt noch Politiker oder Leute die in diesem Umfeld Karriere gemacht haben, oder noch tun. Wieso auch nicht: Eigentümer ist das Land Baden-Württemberg.
Man sollte meinen, dass ausgerechnet dort jemand sicherstellen kann, dass die Vorgaben der Politik auch umgesetzt werden. Schließlich kennt man die Vorgaben. Stattdessen scheitert auch solch ein Betrieb daran, die Vorgaben einwandfrei umzusetzen. Wenn nicht einmal ein Unternehmen unter Aufsicht der Gesetzgeber die DSGVO hinbekommt, ist man vielleicht doch übers Ziel hinausgeschossen.
Aber immerhin: Die Cookie-Banner sind der einzige nennenswerte Beitrag der EU zum Internet der letzten Jahre. Bei KI kommt bestimmt bald das KI-Banner, damit man der KI-Nutzung vorher explizit zustimmen muss.
Zusammenfassung
Ach ja, bestellt habe ich nichts. Zum einen sind die Versandkosten einfach zu hoch. Zum anderen will ich nur was in einem Online-Shop bestellen, der sich besser an die rechtlichen Vorgaben zu halten scheint. Damit gab es dann kein Geschenk aus dem Hochschwarzwald.